
En bref
Un message WhatsApp qui ressemble à une demande de vote peut en réalité préparer un accès à votre compte. Dans une PME, l’impact va au-delà du chat : l’escroc peut tenter de relayer la campagne, usurper l’identité et viser des échanges sensibles.
A voir aussi : Recrutement handicap en PME : ce que la SEEPH et DuoDay peuvent révéler dès cette semaine
Comprendre le mécanisme aide à mettre en place des réflexes simples, vérifiables et rapides sur les téléphones professionnels.
Définition : on parle de faux vote WhatsApp quand un message invite à cliquer sur une page, puis à effectuer des manipulations côté compte pour ajouter un appareil. L’objectif réel consiste à permettre un accès non autorisé depuis le terminal contrôlé par l’attaquant.
A découvrir également : Cumul emploi-retraite 2027 : trois dates qui peuvent changer votre revenu, voici lesquelles
Le message arrive souvent depuis un contact déjà connu : collègue, client ou prestataire. Le texte reste court, personnalisé, et propose un concours ou une bourse d’études.
Le point central réside dans la confiance visuelle. La conversation est contrôlée ailleurs, mais l’interface ressemble à un échange normal.
Dans une TPE, les mêmes comptes servent aux groupes et aux relations externes. Une compromission peut alors se diffuser rapidement au sein des cercles professionnels.
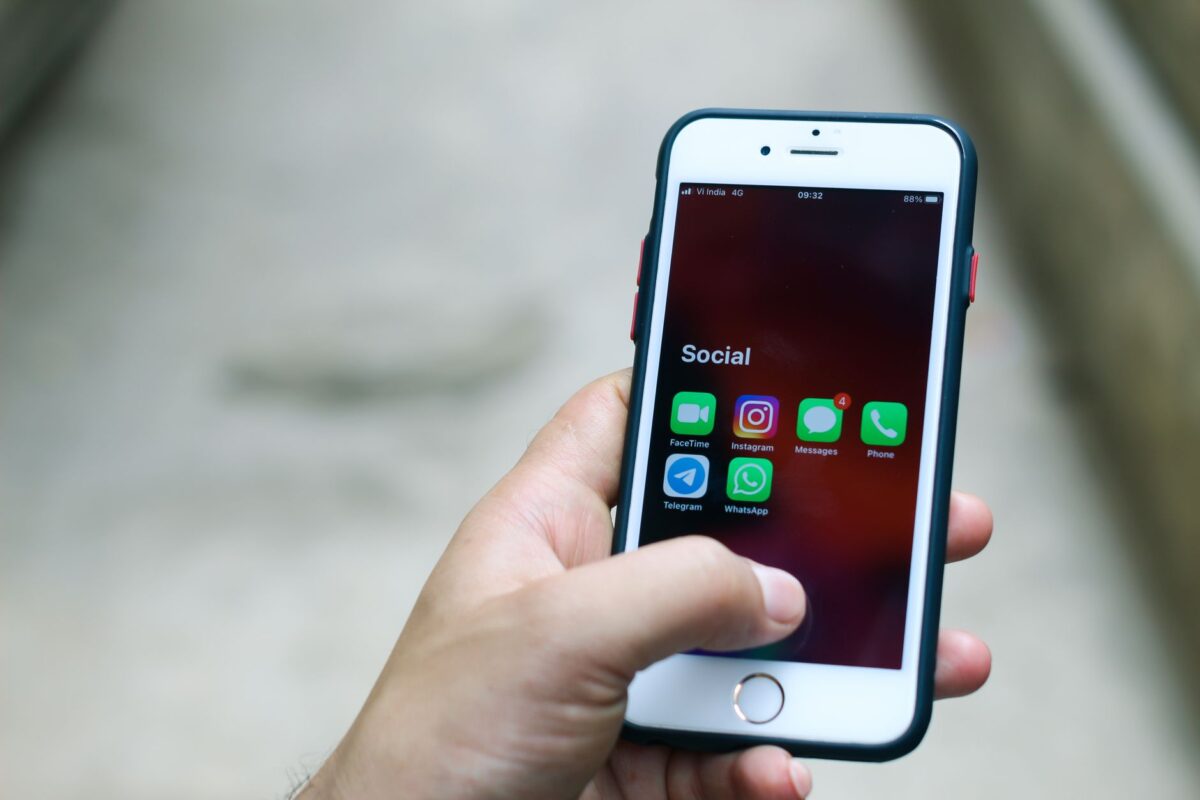
Après le clic, une page peut demander des informations et pousser à entrer un code ou un paramètre. L’enchaînement vise ensuite l’option qui relie un nouvel appareil au compte.
Le résultat concret est une prise de contrôle fonctionnelle : le compte peut être consulté depuis un terminal non autorisé. L’escroc peut ensuite écrire aux contacts à partir du profil compromis.
La logique ressemble moins à un vol de mot de passe qu’à une manœuvre de configuration. C’est pourquoi la protection doit couvrir les écrans, les réglages et les appareils connectés.
| Étape observée | Ce que l’utilisateur fait | Ce que cherche l’escroc |
|---|---|---|
| Réception du message | Considérer la demande comme “légitime” | Augmenter le taux de clic |
| Navigation vers la page de vote | Suivre les instructions affichées | Déclencher une validation de compte |
| Ajout d’un appareil ou validation | Autoriser une connexion côté compte | Relier un terminal contrôlé |
| Relance auprès du carnet | Réception de nouveaux messages “comme avant” | Propager l’usurpation |
Commencez par ouvrir la liste des appareils connectés. Déconnectez tout appareil que vous ne reconnaissez pas immédiatement, y compris sur les téléphones partagés.
Puis activez ou vérifiez la vérification en deux étapes. Choisissez un code que personne d’autre ne peut deviner, et conservez-le de façon interne.
En parallèle, contrôlez les paramètres de récupération et les options de sécurité liées au compte. Si un appareil suspect apparaît, conservez des éléments pour l’enquête interne.
Une règle simple limite l’emballement : toute demande inhabituelle reçue sur WhatsApp doit être confirmée hors de WhatsApp. Un appel, un échange en face à face, ou un canal interne distinct suffit.
Formulez une procédure courte, applicable par n’importe quel collaborateur. Elle doit couvrir le “quoi ne pas faire”, puis le “quoi faire immédiatement”.
Évitez aussi de traiter un incident comme une faute individuelle. La remontée rapide protège les clients, les documents et la continuité de service.
| Situation | Action côté salarié | Action côté responsable |
|---|---|---|
| Message demande de voter | Ne pas cliquer, demander confirmation hors WhatsApp | Vérifier appareils et journal d’activité si disponible |
| Appareil inconnu détecté | Déconnecter l’appareil, signaler le fait | Déployer un contrôle de sécurité sur le compte |
| Propos incohérents dans le chat | Ne pas répondre à la demande, remonter rapidement | Analyser les conversations et contacter les parties impactées |
| Relance vers des contacts | Prévenir les personnes internes concernées | Établir un périmètre et une liste de notification |
La première erreur consiste à confondre “message familier” et “expéditeur authentique”. L’usurpation passe par la prise de contrôle du compte, puis par l’envoi de nouveaux messages.
La deuxième erreur tient à la lenteur : attendre que la fraude “explose” retarde la sécurisation des appareils et des paramètres critiques.
Enfin, une consigne trop générale ne suffit pas. Une équipe a besoin d’instructions concrètes : contrôle des appareils, vérification en deux étapes, et canal de confirmation.
Agissez immédiatement : contrôler les appareils liés et supprimer les connexions non reconnues. Ensuite, vérifiez la vérification en deux étapes et les coordonnées de récupération.
Prévenez les contacts susceptibles d’avoir reçu un message frauduleux. La notification réduit les réponses erronées et limite la propagation au réseau professionnel.
Si l’accès est compromis, suivez la procédure officielle de récupération. En entreprise, complétez par une revue ciblée : échanges clients, documents, demandes de paiement, et informations bancaires.
En 2023, le niveau de fraude numérique reste élevé en Europe, et les campagnes d’ingénierie sociale profitent des comportements courants. L’éditeur de référence ENISA signale une hausse des usages trompeurs liés aux identités.
En France, des organismes de cybersécurité publient des tendances sur les intrusions par manipulation humaine. Ces rapports soulignent l’importance de la sécurité de compte et des vérifications hors canal.
| Source | Périmètre | Message clé |
|---|---|---|
| ENISA (2024) | UE, tendances fraude et risques | Les campagnes sociales exploitent les habitudes |
| ANSSI (2023-2024) | France, bonnes pratiques | Renforcer l’hygiène de comptes et la vérification |
| Europol, Internet Organized Crime (2024) | Europe, typologies cybercriminelles | Propagations via contacts compromis |
Pour l’accueil ou la relation client, les téléphones servent aux échanges entrants. La procédure prioritaire reste la vérification des appareils et la confirmation hors WhatsApp des demandes “inhabituelles”.
Pour la direction et la gestion commerciale, le risque passe par les usurpations. Un canal interne de validation évite les demandes de paiement relayées via un compte compromis.
Pour l’équipe support, le piège concerne aussi les groupes. Toute instruction liée à un code, un ajout d’appareil, ou une modification de réglage doit être validée par le référent sécurité.
Les recommandations de cybersécurité insistent sur la protection des comptes et la limitation de l’ingénierie sociale. Le socle reste la vérification en deux étapes et le contrôle des sessions.
WhatsApp documente aussi les options de sécurité liées aux connexions. Le principe est simple : réduire la surface où un tiers peut relier un appareil.
Sources : ENISA, rapports de tendances 2024 sur la fraude et les attaques par ingénierie sociale. ANSSI, guides de bonnes pratiques et sécurité des comptes (2023-2024). Europol, publications 2024 sur la cybercriminalité et l’exploitation des identités.
Le texte est souvent court et orienté vers un clic, avec un contexte de concours. Le signal le plus fiable reste la suite d’actions demandées : ajout d’appareil, saisie de code ou modification de réglage. Confirmez hors WhatsApp.
Ouvrez la liste des appareils connectés et déconnectez ceux qui ne sont pas identifiés. Vérifiez ensuite la vérification en deux étapes et les options de récupération. Documentez le fait pour l’équipe responsable et alertez les contacts concernés.
Elle réduit fortement le risque en limitant les validations non autorisées. Elle ne remplace pas la vigilance sur les instructions à suivre, car certaines campagnes visent aussi des manipulations côté compte. Le contrôle des appareils reste indispensable.
Utilisez un canal d’alerte hors WhatsApp : appel, mail interne, ou messagerie distincte. Prévenez rapidement les personnes susceptibles d’avoir reçu un message frauduleux. Concentrez la revue sur les conversations liées aux paiements et aux données sensibles.
Non, la priorité reste la remontée rapide. Une réaction punitive peut retarder la détection et aggraver la propagation. Mettez l’accent sur la correction technique : appareils, sécurité du compte, et procédure d’alerte comprise par tous.
“Renforcer la sécurité des comptes et les vérifications hors canal réduit l’efficacité des campagnes d’ingénierie sociale.”
Vérifiez dès aujourd’hui les appareils connectés sur les comptes WhatsApp de votre PME, activez la vérification en deux étapes, puis formalisez un réflexe de confirmation hors WhatsApp. Votre organisation gagnera du temps si un faux vote réapparaît.